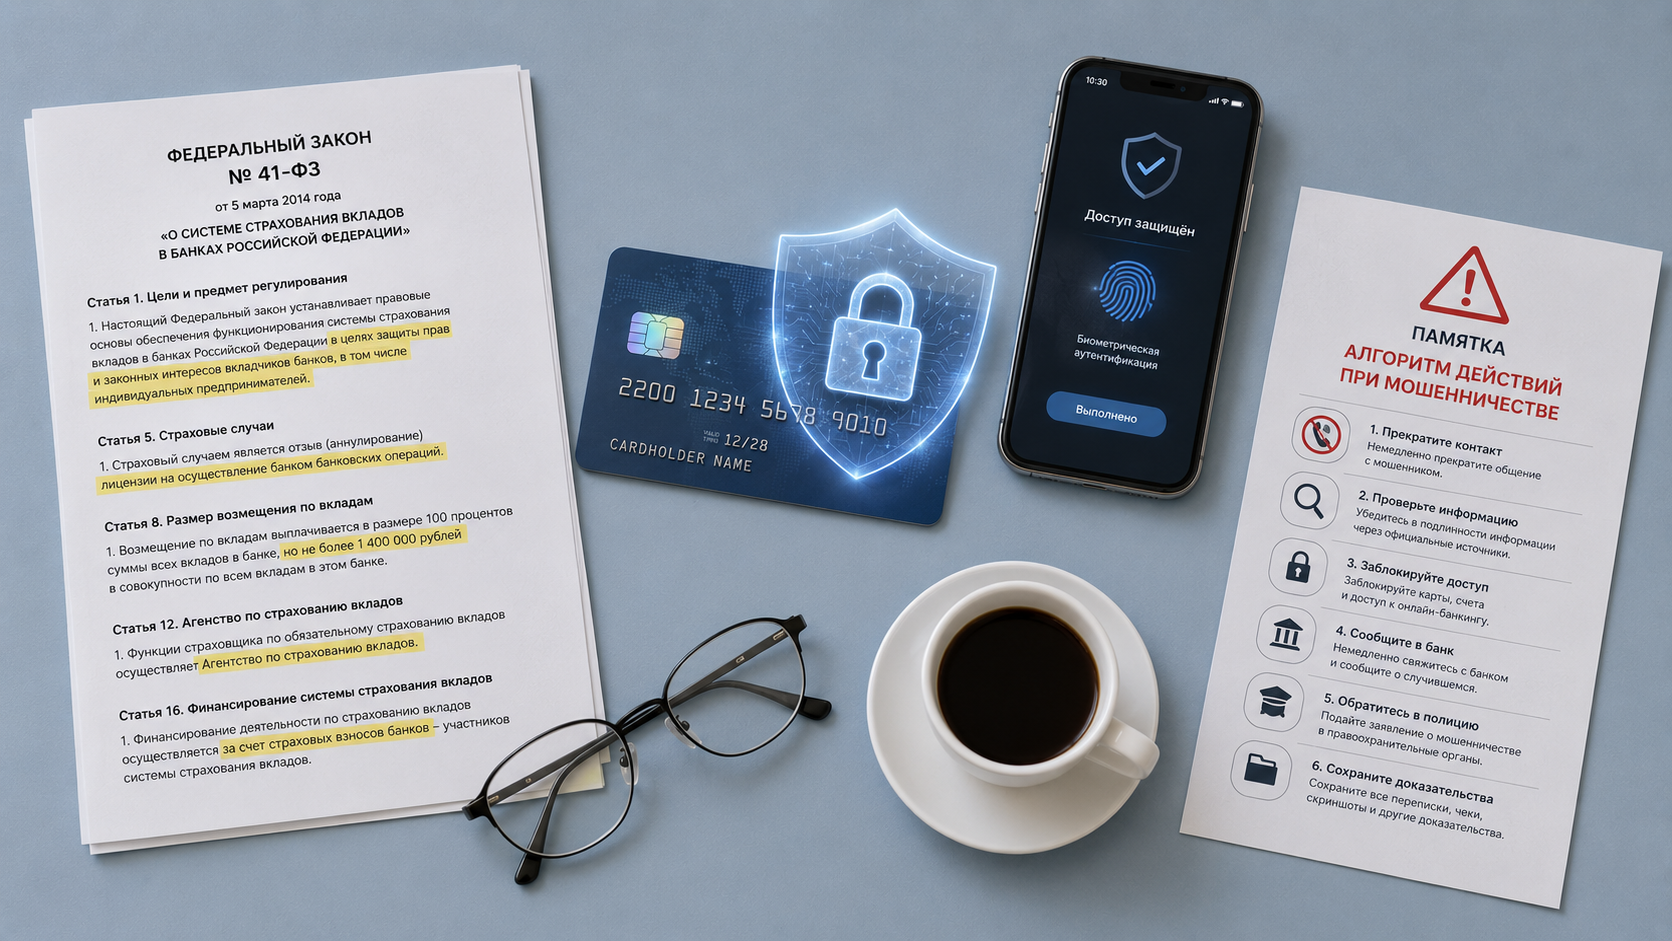
Семинар посвящён практическим аспектам применения Федерального закона № 41-ФЗ, который заложил основы единой государственной системы противодействия цифровому мошенничеству. Программа ориентирована на руководителей, бухгалтеров, юристов и специалистов, отвечающих за информационную безопасность и комплаенс.
Основные темы:
Цифровое мошенничество: масштаб и угрозы.
• Современные схемы цифрового мошенничества: фишинг, социальная инженерия, подмена реквизитов, фальшивые аккаунты руководителей и контрагентов.
• Статистика и тенденции: какие отрасли и операции наиболее уязвимы.
Федеральный закон № 41-ФЗ: обзор и ключевые положения.
• Цели и задачи закона. Создание единой государственной платформы противодействия цифровому мошенничеству: участники, механизмы обмена информацией.
• Обязанности организаций: мониторинг подозрительных операций, информирование уполномоченных органов, блокировка мошеннических действий.
• Права и обязанности финансовых организаций, операторов связи и иных участников системы.
• Новые требования к идентификации и аутентификации при совершении цифровых операций.
Практические меры для бизнеса.
• Как выстроить внутреннюю систему защиты от цифрового мошенничества: алгоритмы проверки контрагентов и платёжных реквизитов, регламенты подтверждения операций.
• Обучение сотрудников: как распознать социальную инженерию и фишинговые атаки. Правила цифровой гигиены в организации.
• Действия при обнаружении мошеннической операции: порядок взаимодействия с банком, правоохранительными органами и государственной платформой.
• Документальное оформление инцидентов для последующей защиты интересов компании.
Ответственность.
• Административная и уголовная ответственность за участие в схемах цифрового мошенничества. Риски для организации, если сотрудник стал соучастником или жертвой.
• Защита от необоснованных претензий: как доказать добросовестность компании.
Практический блок.
• Разбор реальных кейсов. Рекомендации по адаптации внутренних политик и регламентов к требованиям закона. Ответы на вопросы участников.